Wenn KI die Angriffskette übernimmt: Warum „vollständig gepatcht“ keine Garantie mehr ist
KI-Modelle führen komplette Angriffsketten selbstständig aus, die Mean Time to Exploit fällt unter einen Tag. Detection und Response zählen jetzt.
Die neuesten Beiträge und Nachrichten aus der Praxis: Zero Trust, SASE/SSE, Mikrosegmentierung, sichere Netzwerke, Cloud und KI — kompakt erklärt.
KI-Modelle führen komplette Angriffsketten selbstständig aus, die Mean Time to Exploit fällt unter einen Tag. Detection und Response zählen jetzt.
Coffee-Shop-Networking: Das Büronetz wird behandelt wie ein Café-WLAN, jeder Zugriff läuft über Zero Trust. Das bringt mehr Sicherheit und ein besseres Nutzererlebnis.
Cloud-verwaltete Plattformen mit Dashboard-API machen SD-WAN-Rollouts skriptbar, vom Provisioning bis zum Monitoring über Hunderte Standorte.
Frontier-Modelle bauen Exploits schneller, als Patch-Zyklen reagieren. Wie Cloudflare als „Customer Zero“ mit mehrschichtiger Verteidigung dagegenhält.
KI macht Angriffe schneller, als Patch-Zyklen reagieren. Warum „Assume Breach“ mit konsequenter Eindämmung jetzt zählt und wie Illumio das umsetzt.
Traffic zu Cloudflare muss nicht über das öffentliche Internet laufen. Cloudflare Network Interconnect verbindet Ihr Netz privat mit dem Cloudflare-Backbone; KAEMI bucht, baut und managt die Anbindung über Megaport als Managed Service. Was CNI kann, wie es funktioniert und was es für Magic Transit, CDN und Zero Trust bringt.
Browser Isolation trennt das Surfen vom Endgerät und stoppt Angriffe direkt im Browser. Wie Remote Browser Isolation (RBI) funktioniert: Rendering-Verfahren, Anwendungsfälle, Vorteile und Grenzen.
Fast ein Drittel des Internetverkehrs stammt von Bots, und längst nicht jeder ist bösartig. Warum die Frage „Wer bist du?“ nicht mehr reicht, woran klassische Architekturen scheitern und welche drei Prinzipien eine bot-taugliche Infrastruktur ausmachen.
Zero Trust ist 2026 zum Standard geworden, und NIS-2 macht ihn für rund 30.000 Unternehmen zur Pflicht. Was dahintersteckt und wie der Weg dorthin gelingt.
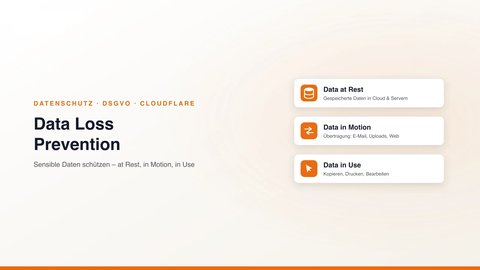
DLP verhindert, dass sensible Daten das Unternehmen verlassen, gewollt oder ungewollt. Warum der Schutz bei Data at Rest, in Motion und in Use ansetzen muss, wo klassische Lösungen an Grenzen stoßen und wie Cloudflare One DLP cloud-nativ in die SASE/SSE-Plattform integriert.
Gartner erwartet, dass bis Ende 2027 mehr als 40 Prozent der agentischen KI-Projekte eingestellt werden. Das Problem ist selten der Ehrgeiz, es ist die Architektur. Warum Modernisierung die Grundlage für Innovation ist und wie der Business Case gelingt.
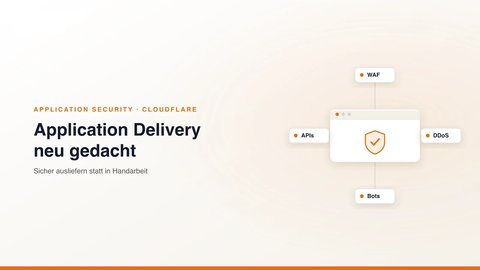
Web-Anwendungen und APIs stehen im Visier von Angreifern. Welche Bausteine Cloudflare Application Security mitbringt, von WAF über DDoS- und Bot-Schutz bis zur API-Sicherheit, und warum Schutz und Auslieferung zusammengehören.
Cloudflare One bündelt Zero Trust Access, Secure Web Gateway und Konnektivität (Tunnel, Mesh, WAN) zu einer SASE/SSE-Plattform. Mit dem neuen „Cloudflare One stack“ (Agent Skills für Deployment und Migration) lassen sich Rollouts und der Umstieg von Altanbietern deutlich beschleunigen.
Carrier, Plattform-Hersteller oder spezialisierter MSP? Die entscheidenden Auswahlkriterien für Managed-SD-WAN-Anbieter in Deutschland und warum bedarfsgerechtes Design die Plattformwahl schlägt.
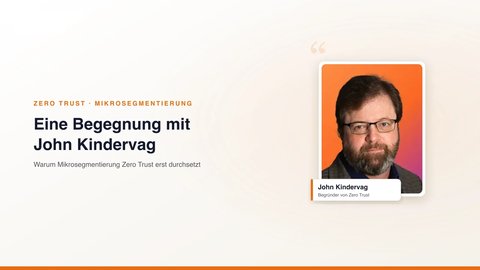
Ich habe John Kindervag getroffen, den Begründer von Zero Trust, und war beeindruckt, wie klar er macht: Ohne Mikrosegmentierung bleibt Zero Trust Theorie. Ein persönlicher Rückblick und was das für die Praxis bedeutet.